Từ 01/01/2026, luật bảo vệ dữ liệu cá nhân doanh nghiệp phải tuân thủ là Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP; Nghị định 13/2023/NĐ-CP đã hết hiệu lực. Việc đầu tiên là biết dữ liệu khách đặt ở đâu, ai xem được, sao lưu thế nào và lấy lại được khi cần. Bài này trích các điều khoản chúng tôi đã đọc trong văn bản, kèm danh sách kiểm tra. Bài viết không thay tư vấn pháp lý.
Tóm tắt nhanh
- Nghị định 13/2023 hết hiệu lực từ 01/01/2026; văn bản đang áp dụng là Luật 91/2025/QH15 và Nghị định 356/2025/NĐ-CP.
- Luật áp dụng cả cho tổ chức, cá nhân Việt Nam; im lặng không được coi là khách đã đồng ý; mua bán dữ liệu cá nhân bị cấm.
- Hộ kinh doanh, doanh nghiệp siêu nhỏ, doanh nghiệp nhỏ được miễn hoặc được chọn không làm một số thủ tục, nhưng không được miễn bảo vệ dữ liệu.
- Lưu dữ liệu trên hệ thống đặt ngoài lãnh thổ được luật coi là chuyển dữ liệu ra nước ngoài.
- Ba việc làm được ngay: phân quyền, sao lưu định kỳ, ghi nhật ký ai sửa gì.
Bài này thuộc chuỗi Văn phòng số – ERP của webdesigner.vn. Nếu anh/chị mới bắt đầu tìm hiểu, nên đọc trước bài trụ ERP là gì? Giải thích dễ hiểu cho chủ doanh nghiệp vừa và nhỏ.
Nghị định 13/2023 còn hiệu lực không? Văn bản nào đang áp dụng
Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân có hiệu lực thi hành từ ngày 01/7/2023 (theo Tạp chí Luật sư Việt Nam). Nhiều hợp đồng mẫu vẫn còn nhắc tên nó.
Từ 2026, khung pháp lý đã đổi:
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15: Điều 38 khoản 1 ghi luật có hiệu lực thi hành từ ngày 01/01/2026 (theo bản luật đăng trên LuatVietnam).
- Nghị định 356/2025/NĐ-CP quy định chi tiết luật, do Chính phủ ban hành ngày 31/12/2025 (theo cổng hành chính công tỉnh Nghệ An). Điều 42 của nghị định ghi có hiệu lực từ 01/01/2026 và Nghị định 13/2023/NĐ-CP hết hiệu lực kể từ ngày đó (theo bản nghị định trên LuatVietnam).
Doanh nghiệp đã làm theo Nghị định 13 không phải làm lại từ đầu: Điều 39 của luật cho phép tiếp tục xử lý dữ liệu khách đã đồng ý trước ngày luật có hiệu lực, không phải xin lại.
Luật Bảo vệ dữ liệu cá nhân nói gì với doanh nghiệp nhỏ
Ai phải tuân thủ và dữ liệu nào được bảo vệ
Điều 1 khoản 2 của luật áp dụng cho cơ quan, tổ chức, cá nhân Việt Nam và cả tổ chức nước ngoài liên quan đến xử lý dữ liệu của công dân Việt Nam. Tiệm spa 5 người cũng nằm trong phạm vi.
Theo Nghị định 356, dữ liệu cá nhân cơ bản gồm cả họ tên, số điện thoại (Điều 3); dữ liệu nhạy cảm gồm tình trạng sức khoẻ, dữ liệu sinh trắc học, vị trí xác định qua dịch vụ định vị (Điều 4). Spa, phòng khám thường giữ loại dữ liệu này.
Đồng ý, quyền của khách và hành vi bị cấm
- Quyền của khách (Điều 4): được biết về việc xử lý dữ liệu; đồng ý, không đồng ý hoặc rút lại đồng ý; xem, chỉnh sửa; yêu cầu cung cấp, xoá, hạn chế xử lý; khiếu nại, yêu cầu bồi thường.
- Sự đồng ý (Điều 9): chỉ có hiệu lực khi tự nguyện và khách biết rõ thông tin cần thiết; im lặng hoặc không phản hồi không được coi là đồng ý.
- Hành vi bị cấm (Điều 7 khoản 6): mua, bán dữ liệu cá nhân, trừ trường hợp luật có quy định khác.
- Thời hạn xử lý yêu cầu (Nghị định 356, Điều 5): ví dụ yêu cầu rút lại đồng ý phải được phản hồi trong 02 ngày làm việc, thực hiện trong 15 ngày; yêu cầu xoá thực hiện trong 20 ngày.
- Thông báo vi phạm (Điều 23 của luật): vi phạm có thể gây tổn hại cho an ninh, trật tự hoặc tính mạng, sức khoẻ, tài sản của khách thì phải thông báo cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện.
Mức phạt
Điều 8 quy định mức phạt tiền tối đa với tổ chức: 10 lần khoản thu từ hành vi mua bán dữ liệu; 5% doanh thu năm trước liền kề với vi phạm chuyển dữ liệu ra nước ngoài; 3 tỷ đồng với vi phạm khác. Cá nhân chịu tối đa một nửa.
Doanh nghiệp nhỏ được nới những gì
| Nhóm | Được nới | Ngoại lệ |
|---|---|---|
| Hộ kinh doanh, doanh nghiệp siêu nhỏ | Không phải lập, cập nhật hồ sơ đánh giá tác động (Điều 21, 22) và không phải chỉ định bộ phận, nhân sự bảo vệ dữ liệu (khoản 2 Điều 33) – Điều 38 khoản 3 | Không áp dụng nếu kinh doanh dịch vụ xử lý dữ liệu, trực tiếp xử lý dữ liệu nhạy cảm, hoặc xử lý dữ liệu của số lượng lớn người; Nghị định 356 Điều 41 nêu mốc từ 100 nghìn chủ thể trở lên, tính cộng dồn |
| Doanh nghiệp nhỏ, doanh nghiệp khởi nghiệp | Được chọn làm hoặc không làm ba quy định trên trong 05 năm kể từ 01/01/2026 – Điều 38 khoản 2 | Như trên, tính từ khi đạt 100 nghìn chủ thể |
Lưu ý: phần được nới chỉ là hồ sơ và nhân sự chuyên trách. Quyền của khách, quy định về đồng ý, hành vi bị cấm và trách nhiệm áp dụng biện pháp quản lý, kỹ thuật phù hợp (Điều 37) vẫn áp dụng. Spa, phòng khám giữ dữ liệu sức khoẻ có thể không thuộc diện được nới.
Dữ liệu khách đang ở đâu: Excel, Zalo, máy chủ nước ngoài
Trước khi lo thủ tục, hãy liệt kê dữ liệu khách đang nằm ở đâu. Ở nhiều doanh nghiệp nhỏ, đó là rất nhiều chỗ.
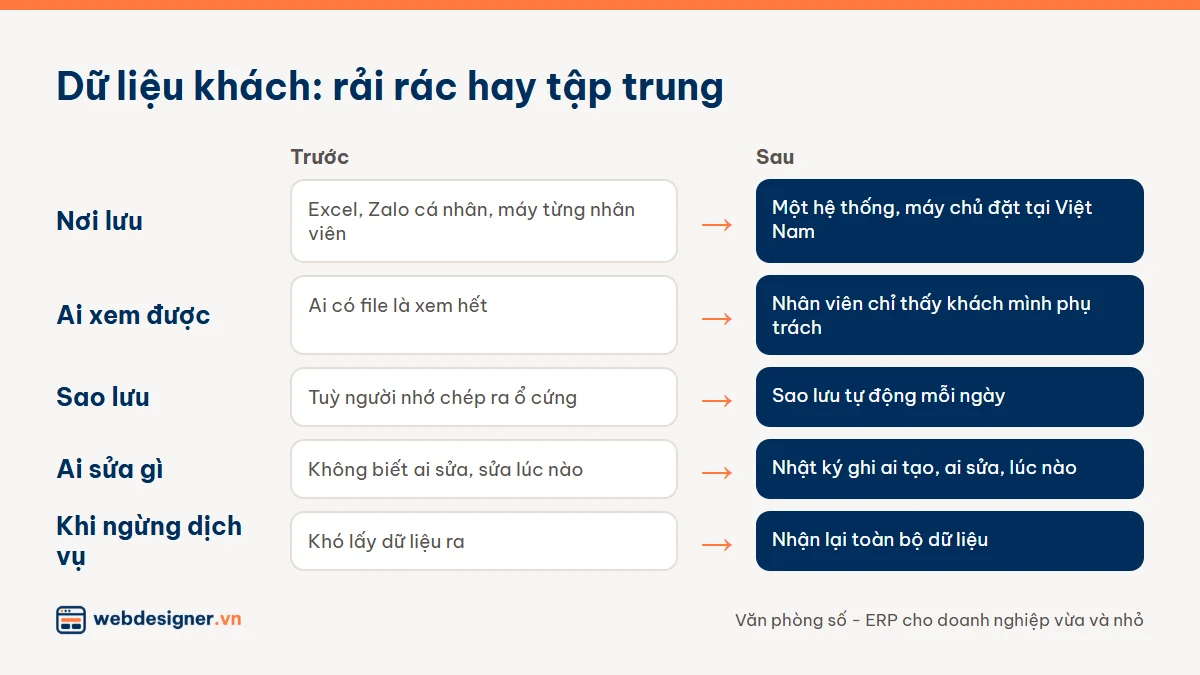
Hình: Gom dữ liệu khách từ nhiều chỗ rời rạc về một hệ thống có phân quyền, sao lưu và nhật ký sửa đổi.
- File Excel trên máy từng người, gửi qua lại bằng email.
- Zalo cá nhân của nhân viên: số điện thoại, ảnh, tin nhắn khách. Nhân viên nghỉ việc, lịch sử đi theo họ, một dấu hiệu doanh nghiệp cần phần mềm quản lý tổng thể.
- Dịch vụ của công ty nước ngoài: hộp thư, ổ lưu trữ đám mây, phần mềm CRM, công cụ AI.
Điểm cuối liên quan tới luật. Điều 20 khoản 1 coi các trường hợp sau là chuyển dữ liệu cá nhân xuyên biên giới: chuyển dữ liệu đang lưu tại Việt Nam sang hệ thống lưu trữ đặt ngoài lãnh thổ, chuyển dữ liệu cho tổ chức ở nước ngoài, và dùng nền tảng ở ngoài lãnh thổ để xử lý dữ liệu thu thập tại Việt Nam. Khoản 2 yêu cầu lập hồ sơ đánh giá tác động chuyển dữ liệu, gửi cơ quan chuyên trách trong 60 ngày kể từ lần chuyển đầu tiên. Khoản 6 có miễn trừ, như tổ chức lưu dữ liệu người lao động của mình trên điện toán đám mây; miễn trừ này không gồm dữ liệu khách hàng.
Phần nới ở Điều 38 không nhắc Điều 20, nên nếu dữ liệu khách nằm trên dịch vụ ở nước ngoài, nên hỏi đơn vị tư vấn pháp lý. Nghị định 356 Điều 12 còn yêu cầu dữ liệu cá nhân trên điện toán đám mây được mã hoá khi lưu và khi truyền.
Ví dụ: một spa ở Đà Nẵng (tình huống minh hoạ) lưu lịch hẹn trên Excel, ghi tình trạng da và dị ứng của khách trong nhóm Zalo nhân viên, gửi ảnh liệu trình qua điện thoại cá nhân. Ba chỗ, không phân quyền, không sao lưu.
Sao lưu mỗi ngày, phân quyền, nhật ký sửa đổi
Luật yêu cầu biện pháp quản lý, kỹ thuật phù hợp nhưng không liệt kê từng công cụ. Hướng dẫn của Uỷ ban Thương mại Liên bang Mỹ cho doanh nghiệp nhỏ gợi ý: sao lưu tệp quan trọng ra ổ cứng ngoài hoặc lên đám mây; bật xác thực nhiều lớp cho khu vực chứa thông tin nhạy cảm; đào tạo nhân viên định kỳ (theo FTC). Tài liệu tháng 8/2023 của cơ quan này khuyên chỉ cho nhân viên truy cập khi cần, giới hạn quyền quản trị và không thu thập thông tin cá nhân không cần đến (theo FTC – Start with Security).
Trong Văn phòng số, ba việc này được cài sẵn:
- Sao lưu mỗi ngày trên máy chủ đặt tại Việt Nam, có mã hoá đường truyền.
- Phân quyền: nhân viên chỉ thấy khách, kho, chi nhánh của mình; chỉ tài khoản do anh/chị cấp mới vào được.
- Nhật ký sửa đổi: mọi chứng từ ghi lại ai tạo, ai sửa, sửa gì, lúc nào.
Bài phần mềm CRM quản lý khách hàng và cách chọn cho doanh nghiệp nhỏ có thêm tiêu chí phân quyền và xuất dữ liệu khi chọn phần mềm.
Ngừng dịch vụ vẫn lấy lại toàn bộ dữ liệu
Rủi ro này thường chỉ lộ ra khi muốn đổi nhà cung cấp phần mềm: không lấy được dữ liệu ra. Trước khi ký hợp đồng, nên hỏi rõ:
- Khi ngừng dịch vụ, nhà cung cấp bàn giao những dữ liệu nào, ở định dạng gì, trong bao lâu?
- Sau khi bàn giao, dữ liệu trên máy chủ của họ được xoá thế nào? Điều 14 khoản 3 của luật yêu cầu xoá, huỷ dữ liệu bằng biện pháp an toàn, ngăn khôi phục trái phép.
- Máy chủ đặt ở nước nào, bản sao lưu đặt ở đâu?
Với Văn phòng số, cam kết của chúng tôi là: dữ liệu là của anh/chị; ngừng dịch vụ bất cứ lúc nào, chúng tôi bàn giao toàn bộ dữ liệu, không khoá. Vì sao nên gom dữ liệu về một hệ thống, anh/chị xem bài sự cần thiết của một văn phòng số ERP tinh gọn cho doanh nghiệp nhỏ.
Nếu công ty dùng thêm dịch vụ nước ngoài như hộp thư, họp trực tuyến hay công cụ AI, phần dữ liệu đi qua các dịch vụ đó cần được liệt kê và xem xét riêng.
Danh sách kiểm tra an toàn dữ liệu khách hàng
- Liệt kê nơi lưu: ghi ra mọi chỗ đang có dữ liệu khách (Excel, Zalo, hộp thư, phần mềm, giấy tờ) và nơi đặt máy chủ nếu biết.
- Phân loại: đánh dấu dữ liệu nhạy cảm như sức khoẻ, sinh trắc học, vị trí.
- Kiểm tra đồng ý: form trên Website, phiếu đăng ký có ghi mục đích sử dụng và có ô khách tự đánh dấu không. Nghị định 356 không cho đặt sẵn cách thức mặc định đồng ý, và bên kiểm soát dữ liệu phải lưu lại sự đồng ý của khách (theo Tạp chí Luật sư Việt Nam).
- Phân quyền: nhân viên chỉ thấy khách mình phụ trách; khoá tài khoản ngay khi nhân viên nghỉ.
- Sao lưu: có lịch sao lưu tự động và đã từng thử khôi phục một lần.
- Quy trình yêu cầu của khách: có người nhận và xử lý yêu cầu xem, sửa, xoá, rút lại đồng ý trong thời hạn.
- Không mua danh sách: không mua, không bán, không trao đổi danh sách khách.
Khi gửi thư chăm sóc khách, nên ghi rõ khách đã đồng ý nhận tin hay chưa và luôn có cách huỷ đăng ký. Bài email marketing cho doanh nghiệp nhỏ hướng dẫn cách xây danh sách nhận thư đúng cách.
Câu hỏi thường gặp
Doanh nghiệp siêu nhỏ có phải tuân thủ Luật Bảo vệ dữ liệu cá nhân không?
Có. Điều 38 khoản 3 chỉ miễn hồ sơ đánh giá tác động và nhân sự chuyên trách; quyền của khách, quy định về đồng ý và hành vi bị cấm vẫn áp dụng.
Khách đã đồng ý theo Nghị định 13 thì có phải xin lại không?
Theo Điều 39 của luật, hoạt động xử lý đã được đồng ý trước ngày 01/01/2026 được tiếp tục, không phải xin đồng ý lại.
Dùng dịch vụ lưu trữ ở nước ngoài có bị cấm không?
Điều 20 không đặt lệnh cấm mà coi đây là chuyển dữ liệu xuyên biên giới, yêu cầu lập hồ sơ đánh giá tác động, trừ các trường hợp miễn ở khoản 6.
Lưu dữ liệu trên máy chủ tại Việt Nam là đủ chưa?
Chưa. Doanh nghiệp vẫn cần xin đồng ý đúng cách, phân quyền, sao lưu, xử lý yêu cầu của khách và thông báo khi có vi phạm.
Việc nên làm ngay: dành một buổi liệt kê mọi nơi đang có dữ liệu khách, đánh dấu chỗ có dữ liệu nhạy cảm và chỗ nằm ngoài Việt Nam, rồi gom về một hệ thống có phân quyền và sao lưu. Anh/chị có thể xem cách Văn phòng số – ERP cho doanh nghiệp vừa và nhỏ lưu dữ liệu trên máy chủ tại Việt Nam. Bài viết không thay tư vấn pháp lý; với nghĩa vụ cụ thể của công ty mình, anh/chị nên hỏi luật sư hoặc đơn vị tư vấn.
Nguồn tham khảo
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (toàn văn) – Quốc hội, LuatVietnam đăng lại, 2025.
- Nghị định 356/2025/NĐ-CP quy định chi tiết Luật Bảo vệ dữ liệu cá nhân (toàn văn) – Chính phủ, LuatVietnam đăng lại, 2025.
- Nghị định số 356/2025/NĐ-CP của Chính phủ – Cổng hành chính công tỉnh Nghệ An (hcc.nghean.gov.vn), 2025.
- Một số thay đổi cần lưu ý trong xử lý dữ liệu cá nhân từ 01/01/2026 – Tạp chí Luật sư Việt Nam, 2026.
- Những hành vi bị nghiêm cấm trong bảo vệ dữ liệu cá nhân – Tạp chí Luật sư Việt Nam, 2023.
- Cybersecurity for Small Business: Cybersecurity Basics – Federal Trade Commission (Mỹ), truy cập 11/2026.
- Start with Security: A Guide for Business – Federal Trade Commission (Mỹ), 2023.
Muốn xem Văn phòng số chạy trên công việc thật của anh/chị? Chúng tôi mở thử hệ thống trong buổi tư vấn 30 phút, hoặc anh/chị tự dùng thử 7 ngày miễn phí. Xem đặt lịch tư vấn hoặc dùng thử 7 ngày.
- Chuyển đổi số doanh nghiệp nhỏ: bắt đầu từ đâu cho đúng?
- Khi nào doanh nghiệp cần ERP? 10 dấu hiệu cần phần mềm quản lý tổng thể
- Quản lý bằng Excel và Zalo: 5 chi phí ẩn chủ doanh nghiệp ít thấy
- Quy trình làm việc của nhân viên kinh doanh: một ngày tìm khách từ 9:00
- Quản lý dữ liệu khách hàng: giữ khách ở lại khi nhân viên nghỉ việc
- So sánh CRM và ERP, phần mềm bán hàng, kế toán: doanh nghiệp nhỏ chọn gì?
- Một ngày làm việc với phần mềm quản lý doanh nghiệp vừa và nhỏ
- Luật bảo vệ dữ liệu cá nhân doanh nghiệp: thay Nghị định 13 từ 2026 (đang đọc)
- Phần mềm ERP cho doanh nghiệp nhỏ: so sánh 8 lựa chọn tại Việt Nam
- Bảng tính chi phí ẩn khi quản lý bằng Excel và Zalo (tải tệp miễn phí)
- Đo hiệu quả kênh marketing: kênh nào ra tiền, từ nguồn khách đến doanh thu
Chúng tôi làm Website, marketing và Văn phòng số - ERP cho doanh nghiệp vừa và nhỏ từ năm 2013. Làm việc trực tuyến và tại địa điểm của khách hàng ở TP Hồ Chí Minh. Zalo: 0932 714 468 · Email: contact@webdesigner.vn
Đặt lịch tư vấn 30 phút